Domain stop-schalter.de kaufen?
Wir ziehen mit dem Projekt
stop-schalter.de um.
Sind Sie am Kauf der Domain
stop-schalter.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain stop-schalter.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
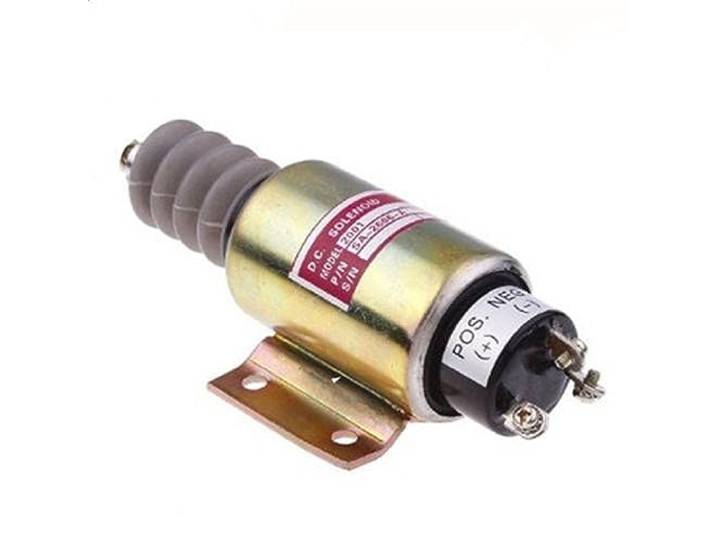
1PCS Abschaltung Kraftstoff Stop Magnetventil Schalter for Mixer1PCS Abschaltung Kraftstoff Stop Magnetventil Schalter for Mixer. Magnetventil Magnetventil Ventil Magnetventile 1PCS Abschaltung Kraftstoff Abschaltung Stop Magnetventil Schalter for Mixer Farbe:One Color478,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Reicht eine kleine Unterbrechung zur Abschaltung der Schutzschaltung aus?
Es kommt darauf an, um welche Art von Schutzschaltung es sich handelt. In einigen Fällen kann eine kurze Unterbrechung ausreichen, um die Schutzschaltung abzuschalten. In anderen Fällen kann es jedoch erforderlich sein, die Unterbrechung länger zu halten oder andere Maßnahmen zu ergreifen, um die Schutzschaltung zu deaktivieren. Es ist wichtig, die spezifischen Anforderungen der Schutzschaltung zu beachten und entsprechende Vorsichtsmaßnahmen zu treffen. **
-
Kann man Start Stop ausschalten?
Ja, in den meisten modernen Fahrzeugen kann man das Start-Stop-System ausschalten. Normalerweise befindet sich hierfür ein entsprechender Schalter in der Nähe des Lenkrads oder auf der Mittelkonsole. Durch das Ausschalten des Systems wird verhindert, dass der Motor automatisch abgeschaltet wird, wenn das Fahrzeug zum Stillstand kommt. Dies kann besonders in bestimmten Verkehrssituationen oder bei längeren Wartezeiten vorteilhaft sein. Es ist jedoch zu beachten, dass das Start-Stop-System dazu beiträgt, den Kraftstoffverbrauch und die Emissionen zu reduzieren, daher sollte es nur bei Bedarf deaktiviert werden. **

Kann ich die automatische Abschaltung der Heizung abstellen?
Das hängt von der Art der Heizung ab. Bei einigen Heizungsanlagen kann die automatische Abschaltung über die Einstellungen oder das Bedienfeld der Heizung deaktiviert werden. Bei anderen Heizungen ist es möglicherweise notwendig, einen Fachmann zu kontaktieren, um die Einstellungen anzupassen. Es ist wichtig, die Bedienungsanleitung der Heizung zu konsultieren oder einen Experten um Rat zu fragen, um sicherzustellen, dass die Abschaltung sicher deaktiviert werden kann. **
Wie kann man einen Arduino-Schalter blockieren?
Es gibt verschiedene Möglichkeiten, einen Arduino-Schalter zu blockieren. Eine Möglichkeit besteht darin, den Schalter mechanisch zu blockieren, indem man ihn zum Beispiel mit Klebeband fixiert oder mit einem Gegenstand blockiert. Eine andere Möglichkeit besteht darin, den Schalter softwareseitig zu blockieren, indem man den entsprechenden Code so ändert, dass der Schalter ignoriert wird. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Unterbrechung Laudes - Vesper - KompletUnterbrechung Laudes - Vesper - Komplet , PSALMENGEBET NEU ENTDECKEN Nicht wenige Christen nehmen am amtlichen kirchlichen Stundengebet teil, indem sie regelmäßig in das Morgen- und Abendlob (in "Laudes", "Vesper" und "Komplet") des monastischen Stundenbuchs oder des Breviers der katholischen Geistlichen einstimmen. Dies hat allerdings die Konsequenz, dass man nahezu 60 der insgesamt 150 Psalmen nie begegnet, da sie auf andere Gebetszeiten verteilt sind. Der handliche Band möchte hierfür Abhilfe schaffen, indem er sämtliche Psalmen in einem Zweimonatsrhythmus auf den Morgen und Abend verteilt, so dass das Psalmengebet wieder in seiner Gesamtheit erfahrbar wird. , Benzindruckregler > Kraftstoffversorgung , Erscheinungsjahr: 202406, Produktform: Leinen, Redaktion: Greshake, Gisbert, Seitenzahl/Blattzahl: 650, Keyword: Beten; Brevier; Psalmen; Stundenbuch, Fachschema: Theologie, Fachkategorie: Persönliche religiöse Zeugnisse und inspirierende Populärwerke, Warengruppe: HC/Religion/Theologie/Populäre Schriften, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 188, Breite: 119, Höhe: 25, Gewicht: 369, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
1PCS Abschaltung Kraftstoff Stop Magnetventil Schalter for Mixer1PCS Abschaltung Kraftstoff Stop Magnetventil Schalter for Mixer. Magnetventil Magnetventil Ventil Magnetventile 1PCS Abschaltung Kraftstoff Abschaltung Stop Magnetventil Schalter for Mixer Farbe:One Color478,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Marantec Clip Deaktivierung TorverriegelungMarantec Clip Deaktivierung Torverriegelung Lieferumfang 5 x Clips Marantec Clip Deaktivierung Torverriegelung für Hörmann Sektionaltore Der Marantec Clip Deaktivierung Torverriegelung ist ein hochwertiges Original-Zubehör zur fachgerechten Deaktivierung der mechanischen Torverriegelung bei kompatiblen Hörmann Sektionaltoren mit Torverriegelung. Wird ein Garagentorantrieb nachgerüstet oder eine bestehende Toranlage modernisiert, muss die mechanische Verriegelung häufig außer Funktion gesetzt werden, damit der Torantrieb das Tor sicher und zuverlässig bewegen kann. Der Marantec Clip Deaktivierung Torverriegelung wurde speziell für diesen Einsatzzweck entwickelt und überzeugt durch seine exakte Passform sowie die bewährte Qualität von Marantec. Bei Scheurich24 erhalten Sie ausschließlich Original-Zubehör für eine optimale Kompatibilität und eine dauerhaft zuverlässige Funktion Ihrer Toranlage. Passgenaues Originalzubehör für eine sichere Nachrüstung Mit dem Marantec Clip Deaktivierung Torverriegelung entscheiden Sie sich für eine passgenaue Lösung, die speziell für kompatible Hörmann Sektionaltore entwickelt wurde. Der Clip ermöglicht die Deaktivierung der vorhandenen Torverriegelung und schafft damit die notwendige Voraussetzung für den zuverlässigen Betrieb eines Garagentorantriebs. Als Originalprodukt von Marantec gewährleistet der Marantec Clip Deaktivierung Torverriegelung eine optimale Abstimmung auf das entsprechende Torsystem und überzeugt durch seine hochwertige Verarbeitung sowie eine lange Lebensdauer. Zuverlässige Funktion und einfache Integration Der Marantec Clip Deaktivierung Torverriegelung eignet sich ideal für Wartungsarbeiten, Modernisierungen oder die Nachrüstung eines automatischen Torantriebs. Dank seiner passgenauen Ausführung lässt sich der Clip problemlos in das vorgesehene System integrieren. Dadurch wird die mechanische Verriegelung deaktiviert, sodass der Garagentorantrieb das Tor ohne Einschränkungen bewegen kann. Mit dem Marantec Clip Deaktivierung Torverriegelung setzen Sie auf ein Original-Zubehör, das für eine zuverlässige und langlebige Funktion Ihrer Toranlage entwickelt wurde. Technische Details des Marantec Clip Deaktivierung Torverriegelung Die wichtigsten Produkteigenschaften im Überblick: Hersteller: Marantec Produkt: Marantec Clip Deaktivierung Torverriegelung Original Marantec Zubehör Passend für: Hörmann Sektionaltore mit Torverriegelung Zur Deaktivierung der mechanischen Torverriegelung Passgenaue und langlebige Ausführung Ihre Vorteile beim Kauf bei Scheurich24 Mit dem Marantec Clip Deaktivierung Torverriegelung erhalten Sie ein hochwertiges Originalprodukt direkt vom Hersteller. Bei Scheurich24 profitieren Sie von einer großen Auswahl an Original-Ersatzteilen und Zubehör für Garagentorantriebe, einer schnellen Lieferung sowie kompetenter Beratung. Der Marantec Clip Deaktivierung Torverriegelung überzeugt durch seine exakte Passform, seine einfache Integration und seine zuverlässige Funktion. So schaffen Sie optimale Voraussetzungen für den sicheren Betrieb Ihrer automatisierten Toranlage. Jetzt Marantec Clip Deaktivierung Torverriegelung online bestellen Bestellen Sie den Marantec Clip Deaktivierung Torverriegelung bequem online bei Scheurich24 und setzen Sie auf Originalqualität von Marantec. Der Marantec Clip Deaktivierung Torverriegelung ist die ideale Lösung für die fachgerechte Deaktivierung der Torverriegelung bei kompatiblen Hörmann Sektionaltoren und unterstützt den zuverlässigen Betrieb Ihres Garagentorantriebs. Vertrauen Sie auf langlebige Qualität und passgenaues Zubehör für Ihre Toranlage.8,95 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Reicht eine kleine Unterbrechung zur Abschaltung der Schutzschaltung aus?
Es kommt darauf an, um welche Art von Schutzschaltung es sich handelt. In einigen Fällen kann eine kurze Unterbrechung ausreichen, um die Schutzschaltung abzuschalten. In anderen Fällen kann es jedoch erforderlich sein, die Unterbrechung länger zu halten oder andere Maßnahmen zu ergreifen, um die Schutzschaltung zu deaktivieren. Es ist wichtig, die spezifischen Anforderungen der Schutzschaltung zu beachten und entsprechende Vorsichtsmaßnahmen zu treffen. **
-
Kann man Start Stop ausschalten?
Ja, in den meisten modernen Fahrzeugen kann man das Start-Stop-System ausschalten. Normalerweise befindet sich hierfür ein entsprechender Schalter in der Nähe des Lenkrads oder auf der Mittelkonsole. Durch das Ausschalten des Systems wird verhindert, dass der Motor automatisch abgeschaltet wird, wenn das Fahrzeug zum Stillstand kommt. Dies kann besonders in bestimmten Verkehrssituationen oder bei längeren Wartezeiten vorteilhaft sein. Es ist jedoch zu beachten, dass das Start-Stop-System dazu beiträgt, den Kraftstoffverbrauch und die Emissionen zu reduzieren, daher sollte es nur bei Bedarf deaktiviert werden. **
-
Kann ich die automatische Abschaltung der Heizung abstellen?
Das hängt von der Art der Heizung ab. Bei einigen Heizungsanlagen kann die automatische Abschaltung über die Einstellungen oder das Bedienfeld der Heizung deaktiviert werden. Bei anderen Heizungen ist es möglicherweise notwendig, einen Fachmann zu kontaktieren, um die Einstellungen anzupassen. Es ist wichtig, die Bedienungsanleitung der Heizung zu konsultieren oder einen Experten um Rat zu fragen, um sicherzustellen, dass die Abschaltung sicher deaktiviert werden kann. **
-
Wie kann man einen Arduino-Schalter blockieren?
Es gibt verschiedene Möglichkeiten, einen Arduino-Schalter zu blockieren. Eine Möglichkeit besteht darin, den Schalter mechanisch zu blockieren, indem man ihn zum Beispiel mit Klebeband fixiert oder mit einem Gegenstand blockiert. Eine andere Möglichkeit besteht darin, den Schalter softwareseitig zu blockieren, indem man den entsprechenden Code so ändert, dass der Schalter ignoriert wird. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.